
اسپوفینگ، هک و فیشینگ از پر اهمیتترین مسائل روز دنیای دیجیتال محسوب میشوند که باوجود پیشرفتهای امنیتی تجهیزات دیجیتالی، همچنان کاربران در سراسر جهان از این موضوع رنج میبرند و با آن روبهرو هستند. بهصورت کلی آمار جهانی اسپوفینگ و فیشینگ در سال 2024 بسیار زیاد بوده؛ اما تجهیزات دیجیتالی مدرن که مطابق با آخرین تکنولوژیهای روز دنیا ساخته شدهاند، آمار اسپوفینگ بسیار کمتری داشتهاند. بهعنوانمثال: جدیدترین تلفنهای همراه، دستگاههای حضوروغیاب یا سوئیچهای شبکه شرایط بهتری در مقابل حملات اسپوفینگ دارند. بااینوجود لازم است که کاربران از تجهیزات و وسایل دیجیتالی پیشرفته استفاده کنند که بهروزترین قابلیتها و فناوریهای امنیتی در آنها بهکاررفته است؛ اما این موضوع بهتنهایی برای پیشگیری از اسپوفینگ کافی نیست و باید به راهکارها و نکات دیگری نیز دراینخصوص دقت کرد. در بخشهای بعدی این موارد را مورد بررسی قرار میدهیم.
اسپوفینگ چیست؟
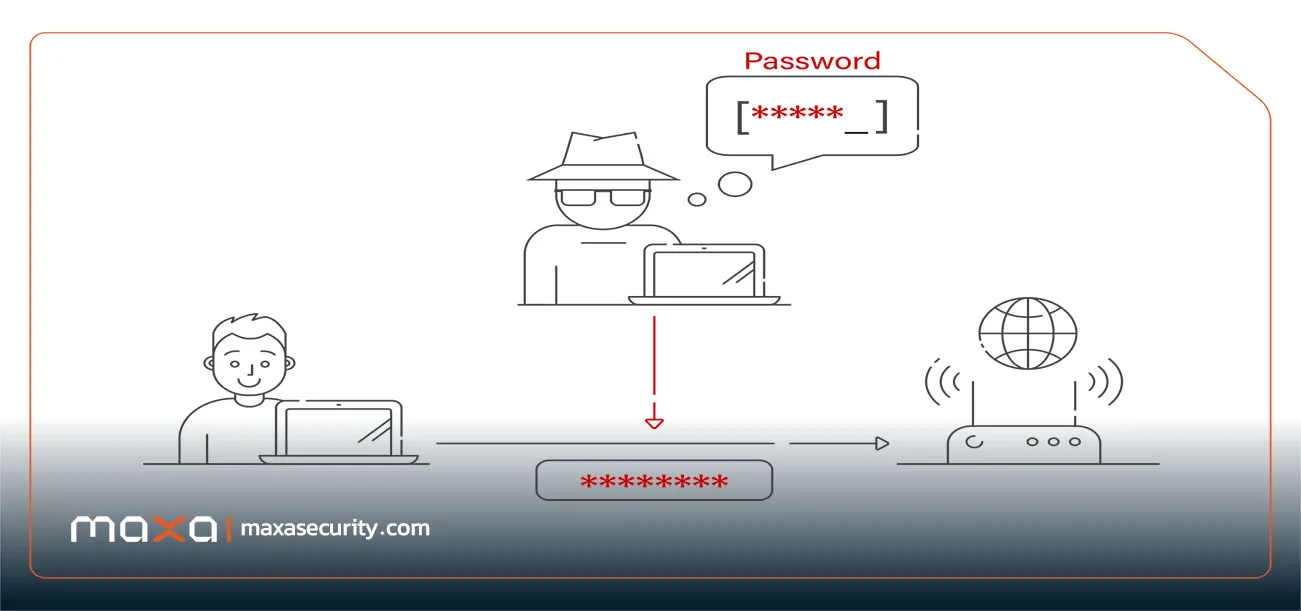
اسپوفینگ یا Spoofing بهعنوان روشی برای هک بهگونهای است که شخص یا برنامه به جعل اطلاعات میپردازد تا خود را بهعنوان مخاطب معتبر معرفی کند. هدف از اسپوفینگ دسترسی به سود از راه نادرست و سوءاستفاده از شرایط است. به همین دلیل اسپوفینگ جنبه مثبت ندارد و تماماً برای امور نادرست به کار برده میشود. هکرها برای اسپوفینگ از روشهای مختلفی استفاده میکنند که این روشها عبارتاند از: استفاده از IP جعلی، مک آدرس جعلی، ایمیل جعلی و یا وبسایتهای جعلی. اسپوفینگ به زبان ساده به معنای جعل یا تظاهر به هویت یک کاربر است تا از این طریق هکر بتواند بهجای آن شخص عملیات ورود یا خروج را انجام دهد. بهصورت کلی Spoofing در معنای جعل هویت یا فریب دیجیتالی است که در آن هکر تلاش میکند تا یک منبع نامعتبر و پیام در قالب یک منبع معتبر شناسایی شود. بااینوجود میتوان به هر نوع جعل هویت یا فریب دیجیتالی که در آن هکر تلاش میکند تا خود را بهجای شخص یا دستگاهی جا بزند، Spoofing گفت.
بیشتر بخوانید: فایروال سخت افزاری + خرید و قیمت فایروال شبکه hardware firewall
انواع روشهای جعل اسپوفینگ
اسپوفینگ با روشهای مختلفی انجام میشود که برخی از رایجترین راهکارهایی که هکرها برای جعل هویت در این مسیر استفاده میکنند، مواردی به شرح زیر هستند:
ساخت وبسایت جعلی | رایجترین روش جعل اسپوفینگ
از رایجترین روشهای اسپوفینگ که برای کلاهبرداریهای اینترنتی استفاده میشود، ساخت وبسایت جعلی است. در این روش، هکر به ساخت وبسایتی کاملاً مشابه با وبسایت اصلی اقدام میکند و ظاهری شبیه به سایت اصلی را برای آن پیادهسازی مینماید. بهگونهای که در آدرس سایت جعلی ساخته شده حروفی را جا میاندازند تا ظاهر اسمی سایت به میزان زیادی شبیه به سایت اصلی باشد و کاربر ناخودآگاه و بهاشتباه وارد سایت جعلی شود. استفاده از کاراکترهای مشابه، استفاده نادرست از HTTPS و درج تبلیغات آلوده از دیگر روشهایی است که هکرها در این زمینه به کار میبرند تا کاربران را قربانی کنند. درنتیجه کاربران به وبسایت جعلی ساخته شده اعتماد میکنند یا بهاشتباه وارد آن میشوند و برای احراز هویت یا ثبتنام در آن سایت اقدام مینمایند؛ با طی شدن این فرایند اطلاعات فردی و محرمانه افراد مانند نام کاربری یا رمز عبور در اختیار هکرها قرار میگیرد. بدین شکل هکرها میتوانند از طریق ساخت وبسایت جعلی به سوءاستفاده از دیگران بپردازند و یا به حسابهای بانکی آنها دسترسی پیدا کنند.
Email spoofing چیست؟
Email spoofing بهمنظور جعل آدرس برای ارسال ایمیل به کار برده میشود که در این روش هکرها با استفاده از ایمیل آدرس موردنظر خود به ارسال ایمیل برای دیگران میپردازند. در بسیاری از مواقع این ایمیل اسپوفینگ دربرگیرنده لینک صفحه جعلی هستند و با هدایت کاربر به سمت این لینکهای جعلی موجب گرفتار شدن او در دام هکر میشوند. در نتیجه کاربر بدون آنکه از این موضوع اطلاعی داشته باشد، در لینک جعلی ثبتنام میکند و اطلاعات او در اختیار هکر قرار میگیرد.
IP Spoofing چیست؟
IP ADDRESS به آدرسی غیرقابلتغییر گفته میشود که به سیستمهای کامپیوتری اختصاص مییابد. هکرها با روش IP Spoofing میتوانند به موقعیت مکانی سیستم مربوطه دسترسی پیدا کنند. نفوذ هکرها به IP آدرس بسیار ساده است؛ زیرا آدرسهای IP کد امنیتی و یا مراحل احراز هویت ندارند. با جعل IP آدرس یا فرایند IP Spoofing هکرها میتوانند به بستههای اطلاعاتی سیستم موردنظر دسترسی غیرمجاز داشته باشند. لازم به ذکر است که IP Spoofing تحت عنوان Host File Hijack یا IP Address Forgery نیز شناخته میشود.
Mac spoofing چیست؟
برای مسیریابی شبکه در لایه دوم از MAC Address که آدرس فیزیکی است، استفاده میشود. MAC مخفف عبارت Media Access Control و آدرسی 48 بیتی است که در لایه 2 شبکه وجود دارد. تمامی سوئیچهای شبکه دارای MAC TABLE هستند که آدرس مک سیستمهای شبکه داخل آن ذخیره میشود. بر اساس جدول مک، سوئیچ تشخیص میدهد که از طریق کدام پورت به سرور متصل شود. حال در این میان، هکرها از جدول مک برای نفوذ به شبکههای کامپیوتری استفاده میکنند. در نتیجه هکر از این طریق میتواند به آدرس تمامی سیستمهای شبکه که از طریق سوئیچ به هم متصل هستند، دسترسی پیدا کند و به سرقت اطلاعات یا فریب کاربران بپردازد.
ARP spoofing چیست؟
سوئیچ شبکه از حافظهای به نام arp cache برخوردار است که آدرس IP و مک سیستمهایی که عضو شبکه هستند در آن ذخیره میشوند. چنانچه آدرسی در حافظه arp cache ذخیره نشده باشد، پروتکل ARP یک پیغام ارسال میکند نامشخص شود که صاحب IP کیست. زمانی که سیستم مربوطه این پیغام را دریافت میکند باید مک آدرس را تکمیل کند و سپس آن را به سمت مبدأ باز گرداند. در این حین هکرها میتوانند بهجای کاربر صحیح به ارسال پاسخ ARP بپردازند و خود را بهعنوان صاحب IP معرفی کنند. در چنین شرایطی سیستم هکر بهعنوان GATE WAY برای تبادل اطلاعات شناخته میشود و اطلاعات شبکه توسط هکر شنود میشوند.
اسپوفینگ در دستگاههای حضوروغیاب
حملات اسپوفینگ در دستگاههای حضوروغیاب بهوفور اتفاق میافتد و جعل هویت یا اطلاعات در این روش با شکلهای متفاوتی توسط هکرها انجام میشود. رایجترین شکلهای اسپوفینگ در دستگاههای حضوروغیاب عبارتاند از: جعل چهره، جعل اثر انگشت، کپی کارتهای RFID، جعل موقعیت، تغییر سختافزارها و جعل پین کد. بهعنوانمثال اگر هکر بخواهد دستگاه حضوروغیاب را از طریق جعل چهره انجام دهد، عکس یا ویدئویی از کاربر را جلوی دوربین دستگاه قرار میدهد تا از این طریق احراز هویت جعلی انجام دهد؛ همچنین با ساخت قالب سیلیکونی یا صمغی از اثر انگشت فرد موردنظر و استفاده از آن روی سنسور دستگاه حضوروغیاب نیز هکرها میتوانند جعل اثر انگشت انجام دهند. ازاینرو لازم است که سازمانها از راهکارهای امنیتی برای جلوگیری از اسپوفینگ در دستگاههای حضوروغیاب استفاده کنند. فعالسازی مادونقرمز یا الزام ارائه کارت از راهکارهایی هستند که به کمک آنها میتوان از اسپوفینگ جلوگیری کرد.
بیشتر بخوانید: خرید انواع دستگاه حضور و غیاب

نشانههای حمله جعل (Spoofing)
برخی از رایجترین نشانههای حمله جعل (Spoofing) در روشهای مختلف اسپوفینگ را میتوان مواردی به شرح زیر در نظر گرفت:
نشانههای حمله جعل (Spoofing) در ایمیل
|
|
نشانههای حمله جعل (Spoofing) وبسایت
|
|
نشانههای حمله جعل (Spoofing) در شبکه
|
|
نحوه پیشگیری از حملات spoofing
|
|
نکاتی برای رفع مشکلات بعد از اسپوفینگ
|
|
جمعبندی
باتوجهبه رایج بودن spoofing و دسترسی به اطلاعات یا سوءاستفاده از آنها توسط هکرها، لازم است تا کاربران در زمینههای مختلفی ایمیل، وبسایت، دستگاه حضوروغیاب، شبکه و… که به آنها در این مطلب اشاره شد، موارد امنیتی را رعایت کنند و امور مربوط به پیشگیری از حملات اسپوفینگ را انجام دهند. بدین شکل میتوان مانع از سوءاستفاده هکرها از اطلاعات یا سرقت آنها شد و امنیت یک مجموعه را بهبود بخشید. به خاطر داشته باشید که پیشگیری از حملات اسپوفینگ در دستگاههای حضوروغیاب بسیار حائز اهمیت است؛ زیرا اغلب سازمانهایی از این دستگاه استفاده میکنند که امنیت مجموعه برای آنها بسیار حائز اهمیت است. قدم اولی که باید بهمنظور پیشگیری از حملات spoofing دستگاههای حضوروغیاب برداشته شود، خرید دستگاه حضوروغیاب پیشرفته با قابلیتهای مناسب است. چنانچه مایل به خرید دستگاه حضوروغیاب با بهترین برندها، قابلیتها و تکنولوژیهای روز دنیا هستید، با ما در شرکت مکسا تماس بگیرید.
سؤالات متداول
تفاوت اسپوفینگ با هک چیست؟
در اسپوفینگ معمولاً حمله مستقیم به سرور انجام نمیشود؛ بلکه سیستم فریب داده جعلی را میخورد و آن را معتبر تلقی میکند؛ درحالیکه در هک، نفوذ مستقیم و کنترل سیستم اتفاق میافتد.
منظور از Replay attack در اسپوفینگ دستگاه حضوروغیاب چیست؟
Replay attack به معنای ضبط ترافیک احراز هویت و بازپخش آن برای گرفتن ورودی است.
Spoofing در دستگاههای مبتنی بر PIN کد چگونه اتفاق میافتد؟
اسپوفینگ در این دستگاهها معمولاً از طریق دانستن یا حدس زدن پین و یا حمله با لیست رمزهای رایج (credential stuffing) انجام میشود.
آیا هکرها میتوانند اسپوفینگ را برای تلفن همراه یا APPها انجام دهند؟
بله با ارسال مختصات جعلی، دستکاری GPS گوشی یا ارسال پیامکهای تبلیغاتی جعلی برای کاربران امکان اسپوفینگ از طریق تلفن همراه و APPها وجود دارد.
چگونه میتوان از اسپوفینگ اثر انگشت در دستگاه حضوروغیاب پیشگیری کرد؟
بدین منظور لازم است که در دستگاه حضوروغیاب به فعالسازی قابلیت تشخیص بافت زنده یا الگوریتمهای الگویی که «قابلیت تقلید» را تشخیص میدهند، پرداخته شود.
آیا استفاده از توکنهای یکبارمصرف برای جلوگیری از اسپوفینگ در شبکه مناسب است؟
بله به کار بردن توکنهای یکبارمصرف راهکار خوبی برای ایمن سازی ارتباطات در شبکه است؛ زیرا این توکنها REPLAY نمیشوند و هکر نمیتواند از آنها استفاده کند.
چرا Liveness Detection دستگاه حضوروغیاب میتواند مانع از اسپوفینگ شود؟
زیرا قابلیت تشخیص زنده یا Liveness Detection در دستگاه حضوروغیاب به بررسی حرکت چشم، عمق چهره یا ویژگیهای زیستی پوست (مثل گرما یا پالس) میپردازد و بدین شکل تشخیص میدهد که تصویر واقعی است یا جعلی.
چرا کارتهای RFID معمولی بهراحتی قابل اسپوف هستند؟
زیرا بسیاری از کارتهای قدیمی مثل MIFARE Classic دادهها را بدون رمزنگاری ارسال میکنند و با یک دستگاه Reader ساده میتوان محتوا را خواند و کپی کرد.
چرا احراز هویت چندعاملی (MFA) در دستگاه حضوروغیاب مفید است؟
زیرا با احراز هویت چندعاملی (MFA) در این دستگاهها که از ترکیب عواملی مانند اثر انگشت + کارت، چهره + اثر انگشت یا چهره + PIN هستند، چالشهای هکر برای عبور از تمامی مراحل احراز هویت زیاد میشود و درصد اسپوفینگ به میزان زیادی کاهش مییابد. بهعنوانمثال شاید هکر بتواند یکی از مراحل احراز هویت را بشکند و به آن راه یابد؛ اما در مراحل بعدی احراز هویت دچار مشکل شود و عملیات هک او شکست بخورد.